Gizlilik
Bilginin yetkili kişiler tarafından, görev ve sorumlulukları çerçevesinde erişilebilir olmasını hedefleriz.
Bilginin gizliliği, bütünlüğü ve erişilebilirliği; internet erişim hizmetlerimizi yönetirken gözettiğimiz temel ilkelerdir.
Bilgi Güvenliği
Yönetim Sistemi
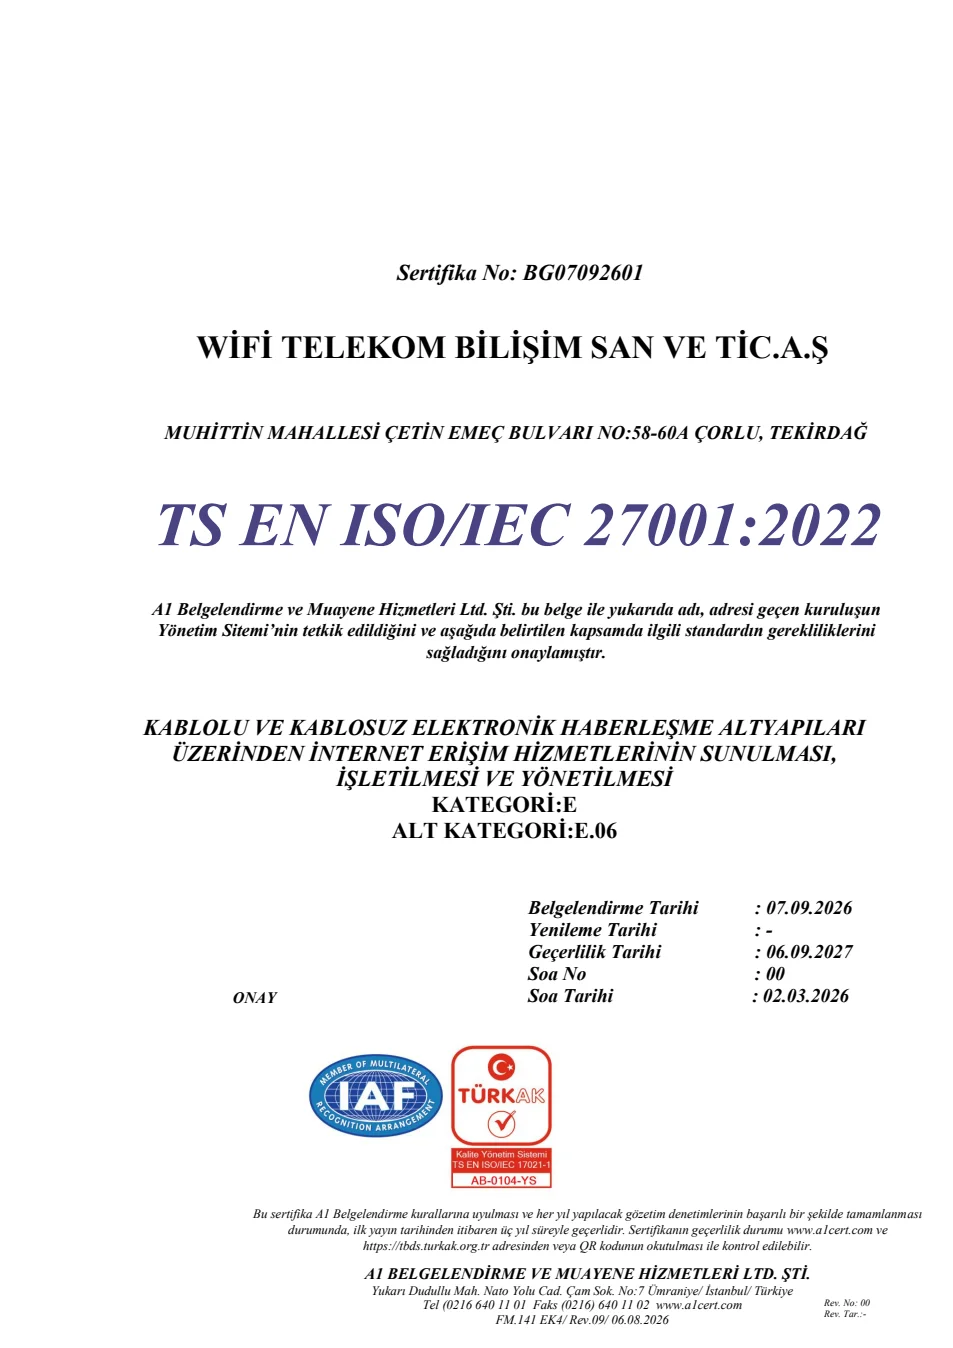
Bilgi güvenliği yönetim sistemimiz, aşağıdaki hizmet kapsamı için TS EN ISO/IEC 27001:2022 standardına göre belgelendirilmiştir.
Kablolu ve kablosuz elektronik haberleşme altyapıları üzerinden internet erişim hizmetlerinin sunulması, işletilmesi ve yönetilmesi.
Belge, gözetim denetimleri ve belgelendirme kuruluşunun kurallarına tabidir. Güncel geçerlilik durumu A1 Belgelendirme veya TÜRKAK belge doğrulama sistemi üzerinden kontrol edilebilir.
 Belgenin tamamını inceleyin
Bilginin yetkili kişiler tarafından, görev ve sorumlulukları çerçevesinde erişilebilir olmasını hedefleriz.
Bilgi varlıklarımızın doğruluğunu ve bütünlüğünü korumak için riskleri değerlendiririz.
Hizmetlerin güvenli, kesintisiz ve sürdürülebilir sunumu için yönetim sistemimizi sürekli iyileştiririz.
İnternet servis sağlayıcılığı ve elektronik haberleşme faaliyetlerimizde bilgi varlıklarının korunmasını, risklerin yönetilmesini ve güvenli hizmet sunumunu esas alırız.
BGYS çatı politikası metninin tamamıBilgi güvenliği risklerini varlık ve süreç bazında tanımlar, analiz eder ve kabul edilebilir seviyeye indirmek için gerekli aksiyonları alırız.
Bilgi güvenliği politika, prosedür ve kurallarını organizasyon genelinde yaygınlaştırır, etkinliğini düzenli olarak gözden geçiririz.
Çalışanlarımızın bilgi güvenliği farkındalığını artırmayı ve gelişimlerini desteklemeyi taahhüt ederiz.
Yönetim olarak bilgi güvenliği hedefleri için gerekli kaynakları sağlar, uygulanan yönetim sistemlerini sürekli iyileştirmeyi destekleriz.
Tabi olduğumuz mevzuat ve uygulanabilir şartlara uyumu gözetir, müşteri memnuniyetini artırmayı hedefleriz.
Politikamız, belgemiz veya kişisel verilerle ilgili bilgi almak için.